Para hacer la configuración de una interface física con encapsulación frame-relay que funciona como multipunto hay que tomar en cuenta el mapeo necesario para ligar una IP (lógica) a un DLCI (físico).
En este ejemplo tenemos un switch de FR simulando un ISP, que nos provee los siguientes circuitos:
del puerto 0 con dlci 101 al puerto 1 con dlci 202
del puerto 0 con dlci 102 al puerto 2 con dlci 203
Nótese que el puerto 0 cuenta con 2 DLCI, por lo que se trata de una interface multipunto.
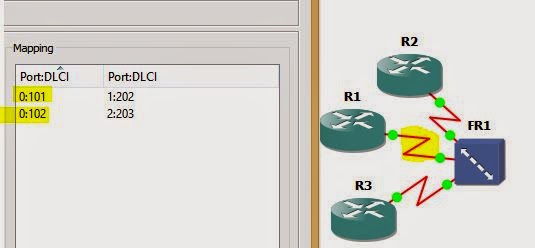
La configuración consiste en fijar la encapsulación como Frame-Relay, con un tipo de lmi ANSI para este caso, y algo muy importante, hacemos el mapeo del circuito físico local a la IP remota, para el caso de R1 hice el mapeo de un DLCI a la IP local para poder hacer ping a la interface serial, como podemos ver en la validación, el ping es exitoso. Se agrega la instrucción broadcast para que la interface soporte el multicast de EIGRP y se formen las adyacencias.
En el caso de R2 no existe el mapeo de la IP local, por lo que el ping a su propia interface no es exitoso. Existe el mapeo del DLCI local a la IP de R1 indicando que soporta broadcast y el mapeo a R3 sin esta indicación, esto es importante porque para llegar a R3 pasamos por R1 y el tráfico de multicast no es reenviado pro R1 hacia R3, por lo que no habría un correcto funcionamiento si utilizamos la indicación de broadcast.
La lógica de funcionamiento es similar a los túneles generados en el ejemplo de DMVPN, donde se mapea el tráfico multicast a la interface física, y se debe indicar el modo de funcionamiento de la interface (broadcast, non-broadcast, point-to-point. point-to-multipoint). Otra solución es hacer subinterfaces, pero implica un manejo lógico de dos interfaces distintas con diferente IP que carece del problema de split-horizon, y que utilizaría diferentes segmentos de red; en este ejemplo las 3 interfaces están en el misma red.
Este laboratorio ejecuta EIGRP, que sabemos que no puede regresar anuncios de rutas por la misma interface por la que llegan, así que en este caso especial deshabilitamos la regla de split-horizon para que las rutas aprendidas de R3 puedan ser enviadas por R1 a R2, y viceversa.
Ahora, las configuraciones de ejemplo:
Mostrando las entradas con la etiqueta serial. Mostrar todas las entradas
sábado, 20 de septiembre de 2014
jueves, 24 de febrero de 2011
Práctica de CCNA (parte 5)
Esta es la parte final, agregamos un router que está preconfigurado y que debe funcionar en nuestro sistema autónomo de EIGRP, para lo cual revisamos la configuración y hacemos los ajustes necesarios.
Pueden descargar el archivo terminado aquí y el archivo con las configuraciones en blanco aquí.
Práctica de CCNA (parte 4)
En esta parte vamos a resolver un problema práctico, por cuestiones de seguridad la PC0 es la única que debe tener acceso al servidor de Facturación via HTTP, pero todo el demás tráfico debe estar permitido, para lo cual vamos a configurar una lista de acceso extendida (ACL) que nos permita seleccionar el protocolo que deseamos filtrar.
Algo muy importante a tomar en cuenta es que una lista de acceso filtra de manera secuencial los paquetes, es decir, cada paquete que pasa por la interfaz en cuestión se compara contra la primera línea del ACL, si no hace match se pasa a la segunda línea, y así sucesivamente, hasta que hace match en alguna regla y se permite o se bloquea su paso, pero la comparación se detiene en el primer match, por lo que no hay posibilidades de que haya un segundo match en la lista de acceso.
Después de la configuración comprobamos que el servicio de http del servidor de finanzas sólo está disponible para la PC0.
PC0: 192.168.0.2
Finanzas: 10.0.0.2
miércoles, 23 de febrero de 2011
Práctica de CCNA (parte 3)
Ahora configuramos EIGRP en los 3 routers y arreglamos un problema en la LAN.
Es importante detectar que puede estar saliendo mal, como ven, al final el router LANs tiene conectividad hacia los servers, pero no sus hosts, y debemos encontrar que puede estar mal configurado.
Práctica de CCNA (parte 2)
En esta continuación cableamos la parte LANs y configuramos la int Fa0/0 del router LANs, y configuramos DHCP.
En el router Core activamos DHCP sobre la Fa0/0.
continuaremos con configurar el ruteo con EIGRP en el siguiente post.
En el router Core activamos DHCP sobre la Fa0/0.
continuaremos con configurar el ruteo con EIGRP en el siguiente post.
Práctica de CCNA (parte1)
En esta parte configuramos las dos interfaces seriales entre los routers; del Core a Servers con encapsulación HDLC, y de Core a LANs con PPP.
Es importante entender como hacer estas configuraciones.
lunes, 31 de enero de 2011
Configuración de las Interfaces
Cómo configurar interfaces series y Fast Ethernet en un router.
También se activa CDP.
Suscribirse a:
Entradas
(
Atom
)